L'AI Act ne s'applique pas qu'aux géants de la tech. Il s'applique à vous, dès lors que vous utilisez ou déployez un système d'IA dans votre organisation. La plupart des PME et ETI françaises l'ignorent encore. Certaines le savent mais remettent à plus tard. Les deux positions exposent au même risque.
🎯 En bref : Le règlement européen sur l'IA impose des obligations concrètes dès maintenant — inventaire des outils, classification des risques, documentation, formation. Attendre les dernières échéances, c'est s'exposer à une mise en conformité dans l'urgence.
Ce que dit l'AI Act, sans jargon
L'AI Act classe les usages de l'IA selon leur niveau de risque. Quatre niveaux : risque inacceptable (interdit), risque élevé (encadré strictement), risque limité (obligations de transparence), risque minimal (quasi libre). La majorité des usages en PME tombent dans les deux dernières catégories.
Mais certains usages courants sont classés à risque élevé sans que les dirigeants le sachent : les outils d'aide au recrutement, les systèmes d'évaluation des performances, les solutions de crédit scoring, certains outils de gestion des accès. Si vous utilisez l'un de ces systèmes, vous avez des obligations concrètes. Pas dans deux ans. Maintenant.
Les premières échéances sont déjà passées
Février 2025 : interdiction des pratiques à risque inacceptable. Août 2025 : obligations pour les modèles d'IA à usage général. Les obligations relatives aux systèmes à risque élevé s'appliquent progressivement jusqu'en août 2027. Mais les obligations de gouvernance interne, elles, s'installent dès aujourd'hui.
Attendre l'échéance finale pour commencer à se préparer, c'est garantir une mise en conformité dans l'urgence, donc une mise en conformité bancale.
Ce que cela implique concrètement
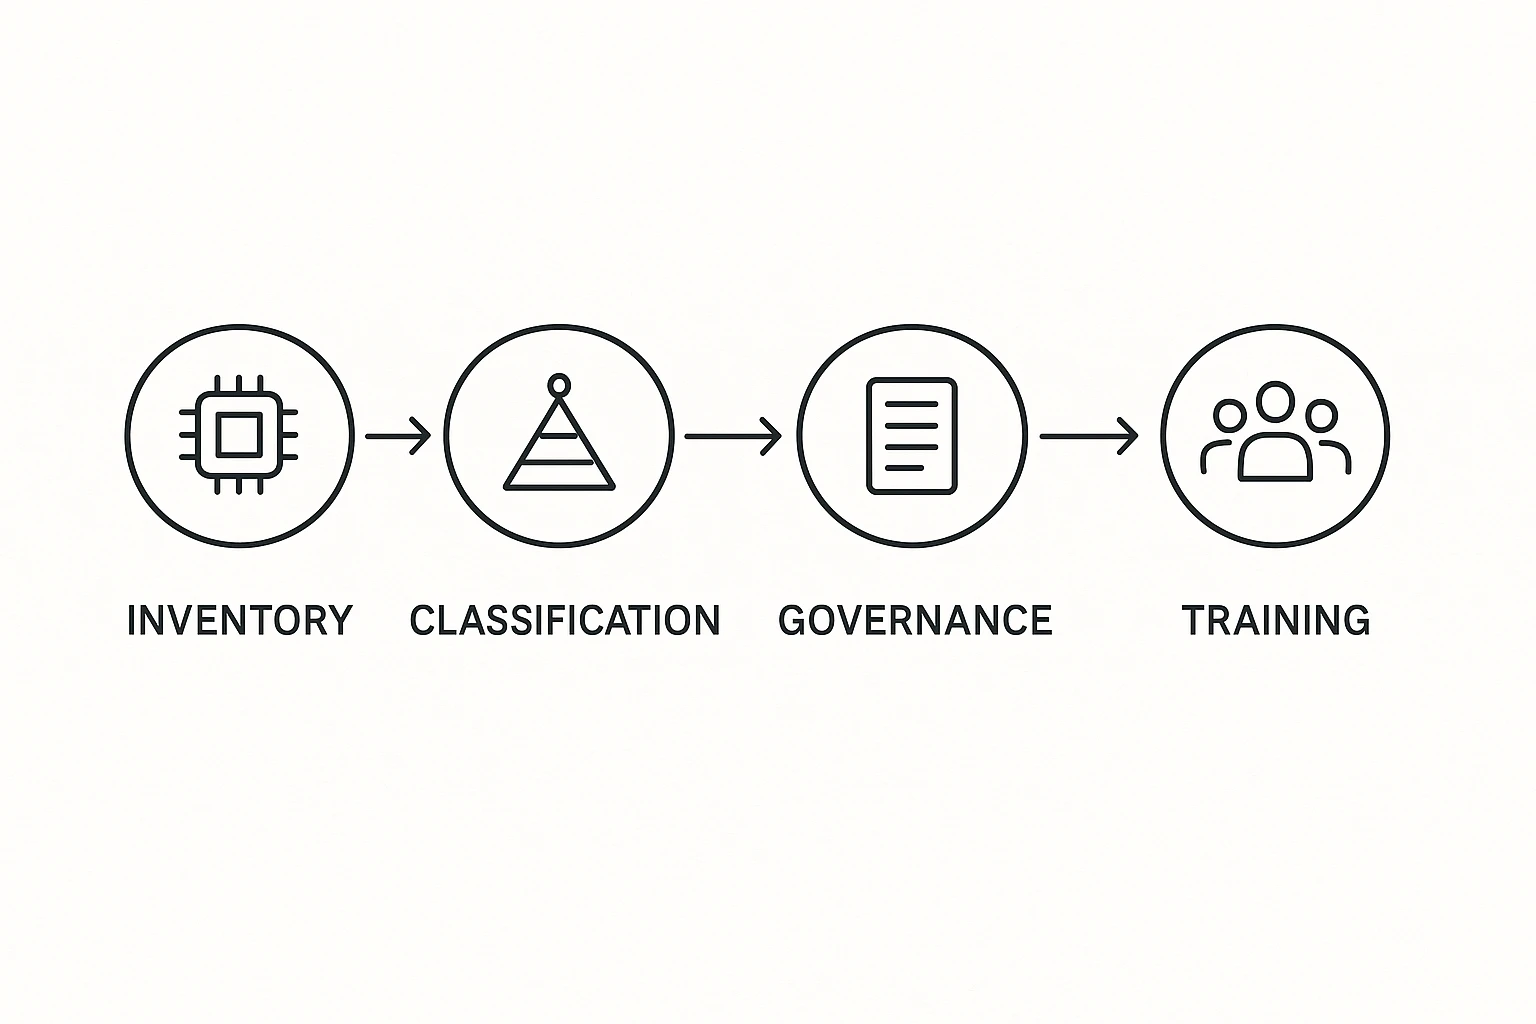
Pour une PME ou une ETI, l'AI Act se traduit par quatre exigences de fond.
Première exigence : savoir ce qu'on utilise
Cela semble évident. Ce ne l'est pas. La plupart des dirigeants que nous rencontrons n'ont pas de liste consolidée des outils IA actifs dans leur organisation. Des équipes adoptent des solutions en autonomie. Des prestataires intègrent des fonctions IA dans des logiciels existants. Sans inventaire, vous ne pouvez pas évaluer votre exposition.
Deuxième exigence : classifier les usages
Une fois l'inventaire établi, chaque usage doit être associé à un niveau de risque. Ce travail de classification n'est pas un exercice purement juridique. C'est un exercice de lucidité organisationnelle. Il oblige à se poser des questions que beaucoup d'entreprises ont évitées : qui décide quoi, sur quelle base, avec quelle supervision humaine ?
Troisième exigence : documenter les décisions
L'AI Act impose une traçabilité. Pas une traçabilité technique pour les ingénieurs — une traçabilité décisionnelle pour les responsables. Pourquoi cet outil a-t-il été choisi ? Qui en est responsable en interne ? Quels sont les critères d'évaluation de son fonctionnement ? Ces réponses doivent exister par écrit, et être accessibles.
Quatrième exigence : former les équipes
L'article 4 de l'AI Act impose une obligation de littératie IA pour les personnels qui utilisent ou supervisent des systèmes d'IA. Ce n'est pas une recommandation. C'est une obligation. Et elle vise la compréhension réelle, pas les formations de deux heures dispensées pour cocher une case.
Le RGPD vous a préparé, mais pas assez
Beaucoup de dirigeants pensent que leur conformité RGPD les couvre sur l'IA. Partiellement seulement. Le RGPD protège les données personnelles. L'AI Act encadre les systèmes de décision automatisée et leur impact sur les personnes. Les deux réglementations se superposent sur certains points, notamment sur le droit à l'explication et la supervision humaine des décisions.
Mais l'AI Act va plus loin : il s'intéresse à la conception des systèmes, à leur fiabilité, à leur surveillance continue. Une organisation conforme RGPD peut être très exposée au regard de l'AI Act si elle a déployé des outils sans gouvernance interne.
Par où commencer, concrètement
L'ordre des opérations n'est pas compliqué, mais il est précis.
- Cartographier : recenser tous les outils IA en usage dans l'organisation, y compris les fonctions IA intégrées dans des logiciels métier.
- Qualifier : pour chaque usage, identifier la catégorie de risque et les obligations associées.
- Structurer la gouvernance : désigner un responsable IA interne, rédiger une charte d'usage, établir les procédures de surveillance et de signalement.
- Former : pas une formation générale sur l'IA, une formation ancrée dans les usages réels de l'entreprise, avec les bons niveaux de profondeur selon les fonctions.
Ce plan n'est pas hors de portée pour une PME. Il demande de la méthode, pas des ressources illimitées.
La conformité n'est pas la finalité
Se mettre en conformité avec l'AI Act, ce n'est pas l'objectif. C'est le plancher. Les organisations qui traitent ce sujet avec sérieux ne le font pas pour éviter les amendes — elles le font parce qu'elles comprennent que déployer de l'IA sans gouvernance revient à accélérer dans le brouillard.
La réglementation crée une obligation. Mais la gouvernance, elle, crée une capacité. Capacité à décider vite, à corriger proprement, à faire confiance à ce que les outils produisent. Ce sont ces organisations-là qui tireront quelque chose de durable de l'IA.
La question à poser ce soir
Si votre entreprise recevait demain une demande d'audit sur ses usages IA, que seriez-vous en mesure de produire ? Une liste d'outils ? Une documentation des décisions ? Des preuves de formation ? Ou uniquement des intentions ?
La réponse à cette question dit tout sur votre niveau de préparation réel.
❓ Questions fréquentes
🧭 Votre PME est-elle prête pour l'AI Act ?
Decisions & Co accompagne les dirigeants dans la mise en place d'une gouvernance IA opérationnelle : de l'inventaire des usages à la formation des équipes, avec la méthode adaptée à la taille et aux réalités de votre organisation.
Chez Decisions & Co, nous accompagnons les dirigeants dans l'adoption raisonnée et performante de ces nouvelles technologies IA.
À propos de Decisions & Co : Cabinet de conseil spécialisé dans l'accompagnement des dirigeants sur les enjeux d'intelligence artificielle, nous proposons des diagnostics IA ROIste, des missions de gouvernance IA et des programmes d'acculturation pour les équipes dirigeantes.